🌐 Cataluña enfrenta desafíos en ciberseguridad ante posibles ciberataques graves
“Un ciberatac greu pot posar a prova tota la capacitat de resposta de Catalunya”
En el marc del Mes Europeu de la Ciberseguretat, que se celebra cada octubre, la protecció dels entorns digitals torna a situar-se al centre del debat tecnològic. Les empreses, les administracions públiques i la ciutadania depenen cada cop més de serveis connectats, mentre que els ciberdelinqüents perfeccionen les seves estratègies i aprofiten les noves tecnologies per multiplicar l'abast dels atacs. La intel·ligència artificial afegeix una nova dimensió a aquesta cursa: pot ajudar a detectar amenaces, però també facilita la creació de missatges fraudulents més convincents i l'explotació de vulnerabilitats.
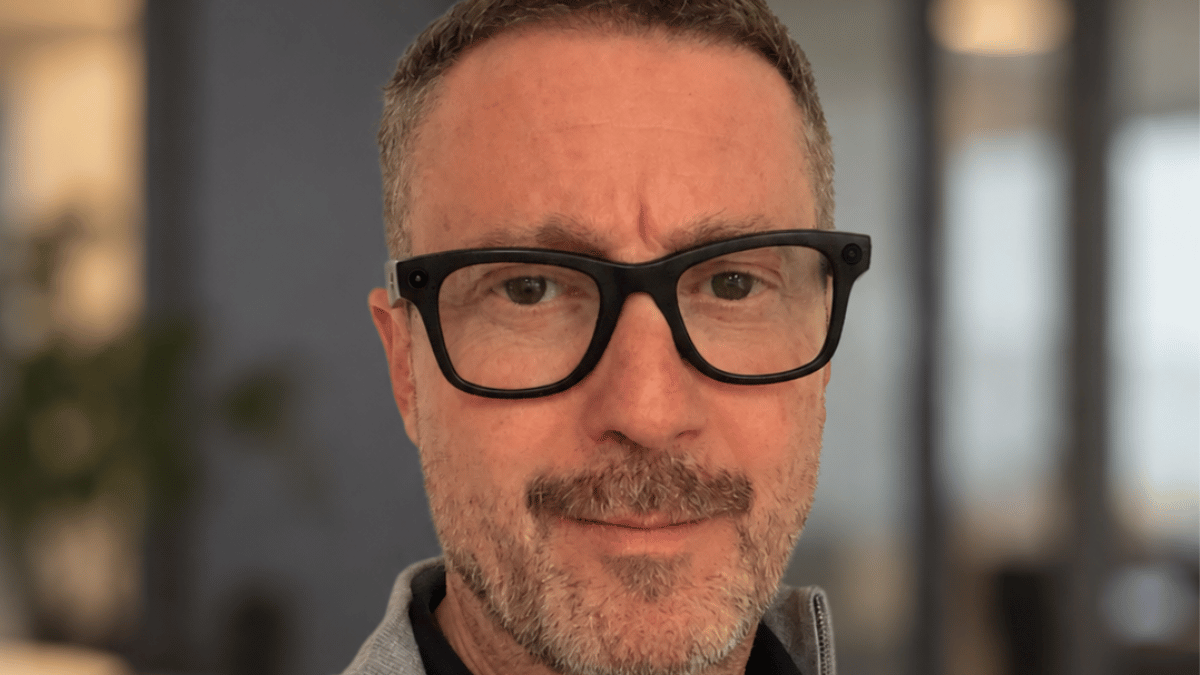
Josep Guasch Pons, empresari tecnològic amb més de tres dècades de trajectòria i actual CEO de Brontobyte Cloud, així com president i impulsor d'ASCICAT, coneix el sector des de diferents perspectives. Guasch adverteix que Catalunya encara no disposa dels recursos ni de les capacitats necessàries per afrontar tots els escenaris d'amenaça. La manca de professionals, la preparació desigual de les empreses i la necessitat de millorar la coordinació entre els diferents actors són alguns dels principals reptes. En una entrevista amb Metadata, defensa que la ciberseguretat ha de deixar de ser una qüestió que es resol quan apareix un problema i convertir-se en una prioritat estratègica per al país.
Un indicador d'aquest desafiament és la manca de professionals. Un informe d'ACCIÓ estima que a Catalunya falten 13.500 professionals de ciberseguretat. Aquesta xifra concreta és només un reflex d'una de les mancances, però no mesura per si sola el grau de preparació del país. Normatives europees com la directiva NIS2 poden ajudar a avançar, ja que obliguen les organitzacions a prendre's més seriosament la gestió del risc i la resposta als incidents. No obstant això, una norma, per si sola, no aporta pressupost ni personal. Cal acompanyar-la de recursos i comptar de manera sostinguda amb el coneixement del sector.
Les amenaces han evolucionat, i també la forma d'actuar dels atacants. Busquen el moment més dèbil, com quan hi ha menys gent pendent o menys capacitat de resposta, sovint a les portes del cap de setmana. Aprofiten la informació que compartim a les xarxes socials per preparar missatges creïbles i trobar formes d'accés. En atacs més dirigits, poden passar molt de temps dins d'una empresa, obtenint accessos i extraient informació de manera discreta, per després actuar amb precisió i causar el màxim dany en poc temps.
La intel·ligència artificial permet als ciberdelinqüents crear missatges més creïbles i personalitzats a major escala, però també pot ajudar les organitzacions a detectar patrons estranys i reaccionar més ràpidament. No obstant això, la tecnologia per si sola no ens protegirà. És crucial aturar-se i pensar abans d'actuar, verificant qualsevol sol·licitud inusual per un altre canal abans de respondre.
Les grans empreses solen disposar de més recursos per protegir-se, però les pimes han de començar a veure la ciberseguretat com una inversió en el seu negoci, no com una despesa. La inversió ha de ser proporcional a la mida i activitat de cada empresa, prioritzant mesures bàsiques com tenir protocols clars, mantenir sistemes actualitzats, protegir accessos, fer còpies de seguretat externalitzades i comprovar la seva recuperació.
Font: https://www.metadata.cat/entrevista/6594/entrevista-josep-guasch-ascicat-ciberseguretat
“Un ciberatac greu pot posar a prova tota la capacitat de resposta de Catalunya”
En el marco del Mes Europeo de la Ciberseguridad, que se celebra cada octubre, la protección de los entornos digitales vuelve a situarse en el centro del debate tecnológico. Las empresas, las administraciones públicas y la ciudadanía dependen cada vez más de servicios conectados, mientras que los ciberdelincuentes perfeccionan sus estrategias y aprovechan las nuevas tecnologías para multiplicar el alcance de los ataques. La inteligencia artificial añade una nueva dimensión a esta carrera: puede ayudar a detectar amenazas, pero también facilita la creación de mensajes fraudulentos más convincentes y la explotación de vulnerabilidades.
Josep Guasch Pons, empresario tecnológico con más de tres décadas de trayectoria y actual CEO de Brontobyte Cloud, así como presidente e impulsor de ASCICAT, conoce el sector desde diferentes perspectivas. Guasch advierte que Catalunya aún no dispone de los recursos ni de las capacidades necesarias para afrontar todos los escenarios de amenaza. La falta de profesionales, la preparación desigual de las empresas y la necesidad de mejorar la coordinación entre los diferentes actores son algunos de los principales retos. En una entrevista con Metadata, defiende que la ciberseguridad debe dejar de ser una cuestión que se resuelve cuando aparece un problema y convertirse en una prioridad estratégica para el país.
Un indicador de este desafío es la falta de profesionales. Un informe de ACCIÓ estima que en Catalunya faltan 13.500 profesionales de ciberseguridad. Esta cifra concreta es solo un reflejo de una de las carencias, pero no mide por sí sola el grado de preparación del país. Normativas europeas como la directiva NIS2 pueden ayudar a avanzar, ya que obligan a las organizaciones a tomarse más en serio la gestión del riesgo y la respuesta a los incidentes. Sin embargo, una norma, por sí sola, no aporta presupuesto ni personal. Es necesario acompañarla de recursos y contar de manera sostenida con el conocimiento del sector.
Las amenazas han evolucionado, y también la forma de actuar de los atacantes. Buscan el momento más débil, como cuando hay menos gente pendiente o menos capacidad de respuesta, a menudo a las puertas del fin de semana. Aprovechan la información que compartimos en redes sociales para preparar mensajes creíbles y encontrar formas de acceso. En ataques más dirigidos, pueden pasar mucho tiempo dentro de una empresa, obteniendo accesos y extrayendo información de manera discreta, para luego actuar con precisión y causar el máximo daño en poco tiempo.
La inteligencia artificial permite a los ciberdelincuentes crear mensajes más creíbles y personalizados a mayor escala, pero también puede ayudar a las organizaciones a detectar patrones extraños y reaccionar más rápido. No obstante, la tecnología por sí sola no nos protegerá. Es crucial detenerse y pensar antes de actuar, verificando cualquier solicitud inusual por otro canal antes de responder.
Las grandes empresas suelen disponer de más recursos para protegerse, pero las pymes deben comenzar a ver la ciberseguridad como una inversión en su negocio, no como un gasto. La inversión debe ser proporcional al tamaño y actividad de cada empresa, priorizando medidas básicas como tener protocolos claros, mantener sistemas actualizados, proteger accesos, hacer copias de seguridad externalizadas y comprobar su recuperación.
Fuente: https://www.metadata.cat/entrevista/6594/entrevista-josep-guasch-ascicat-ciberseguretat
“A serious cyberattack could test the entire response capacity of Catalonia”
Within the framework of the European Cybersecurity Month, celebrated every October, the protection of digital environments is once again at the forefront of the technological debate. Companies, public administrations, and citizens increasingly depend on connected services, while cybercriminals refine their strategies and leverage new technologies to multiply the reach of attacks. Artificial intelligence adds a new dimension to this race: it can help detect threats, but it also facilitates the creation of more convincing fraudulent messages and the exploitation of vulnerabilities.
Josep Guasch Pons, a technology entrepreneur with over three decades of experience and current CEO of Brontobyte Cloud, as well as president and promoter of ASCICAT, knows the sector from different perspectives. Guasch warns that Catalonia still lacks the resources and capabilities necessary to face all threat scenarios. The shortage of professionals, the uneven preparation of companies, and the need to improve coordination among different actors are some of the main challenges. In an interview with Metadata, he argues that cybersecurity must stop being an issue resolved when a problem arises and become a strategic priority for the country.
An indicator of this challenge is the lack of professionals. A report by ACCIÓ estimates that Catalonia is short of 13,500 cybersecurity professionals. This specific figure is just a reflection of one of the shortcomings, but it does not alone measure the country's level of preparedness. European regulations such as the NIS2 directive can help advance, as they require organizations to take risk management and incident response more seriously. However, a regulation alone does not provide budget or personnel. It is necessary to accompany it with resources and consistently rely on sector knowledge.
Threats have evolved, as has the way attackers operate. They seek the weakest moment, such as when there are fewer people on watch or less response capacity, often at the doorstep of the weekend. They exploit the information we share on social networks to prepare credible messages and find ways of access. In more targeted attacks, they can spend a long time inside a company, obtaining access and extracting information discreetly, to then act precisely and cause maximum damage in a short time.
Artificial intelligence allows cybercriminals to create more credible and personalised messages on a larger scale, but it can also help organisations detect unusual patterns and react faster. However, technology alone will not protect us. It is crucial to pause and think before acting, verifying any unusual request through another channel before responding.
Large companies usually have more resources to protect themselves, but SMEs must begin to see cybersecurity as an investment in their business, not as an expense. The investment should be proportional to the size and activity of each company, prioritising basic measures such as having clear protocols, keeping systems updated, protecting access, making externalised backups, and checking their recovery.
Source: https://www.metadata.cat/entrevista/6594/entrevista-josep-guasch-ascicat-ciberseguretat
¿Te ha interesado esta noticia?
Recibe cada mañana el resumen de IA y sociedad directo en tu email.
Suscríbete gratis →