🌐 Expertos advierten sobre vulnerabilidad crítica en PHP potenciada por IA
‘Octubre Negre’: els experts en ciberseguretat fan sonar l'alarma sobre una nova era de pirateria informàtica habilitada per IA
Els líders en ciberseguretat han encès les alarmes després del descobriment d'una important vulnerabilitat aquesta setmana. Prediuen que les eines d'intel·ligència artificial exposaran debilitats fonamentals en la infraestructura global d'internet en els pròxims mesos.
"Ja no crec que puguem corregir tots els errors", va dir Sam Altman dijous a la nit, unint-se al cor d'executius. Enmig del que es diu "Octubre Negre", els investigadors van utilitzar IA per ajudar a identificar fallades crítiques en un llenguatge de programació utilitzat en milions de llocs web, que podrien haver estat sense corregir durant anys. Els executius tecnològics adverteixen sobre les formes en què la IA s'utilitzarà tant per identificar com per explotar vulnerabilitats de seguretat a una escala i ritme sense precedents.
Els pròxims mesos veuran un "tsunami de vulnerabilitats", segons Jason Clinton, subdirector de seguretat de la informació d'Anthropic. "No hi haurà prou temps per corregir la infraestructura crítica", va dir Clinton en una publicació a X dijous a la nit. Marc Benioff, CEO de Salesforce, va coincidir i ho va qualificar com un "codi vermell".
La IA és singularment capaç de trobar i identificar fallades de seguretat d'una manera i a un ritme que es sentirà catastròfic perquè la comunitat de seguretat no podrà moure's prou ràpid per abordar-los, va dir Matthew Prince, CEO de Cloudflare. "Semblarà que el cel cau. Semblarà que no hi ha res que puguem fer."
Els experts en ciberseguretat han estat advertint sobre una "vulnpocalipsi", o la capacitat de la IA per identificar més fàcilment errors de seguretat durant mesos, però no va ser fins a "Octubre Negre" que els investigadors van poder utilitzar IA per trobar una fallada tan fonamental i crítica com l'anunciada el 21 d'octubre.
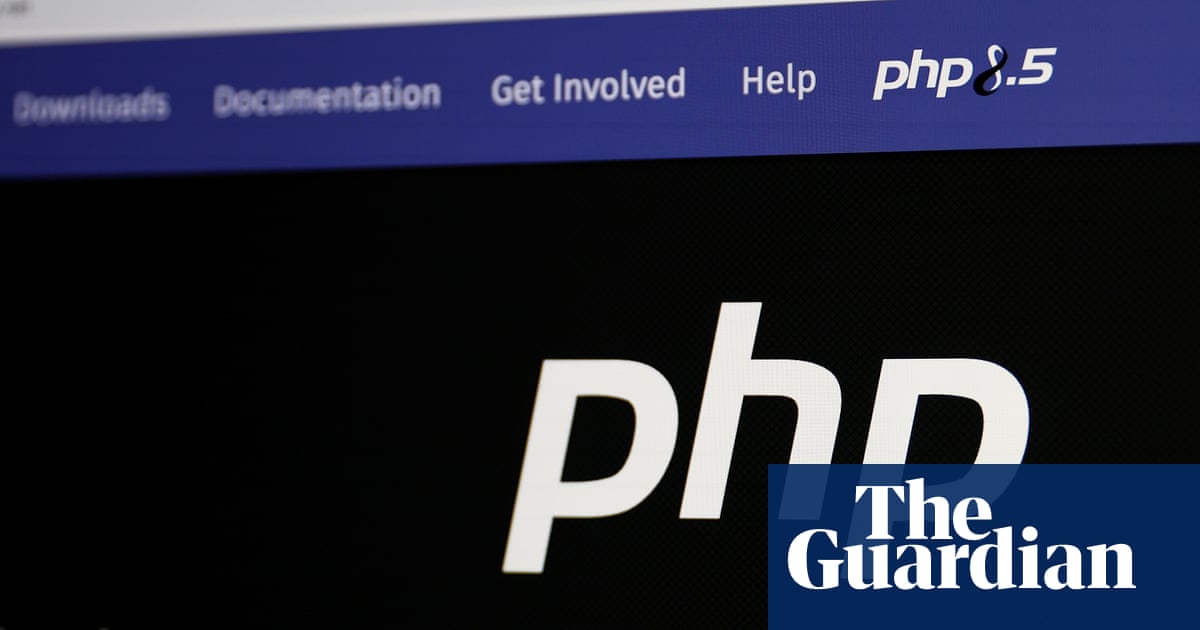
Es van trobar fallades massives en un llenguatge de programació anomenat PHP, que pot haver deixat vulnerables als milions de llocs web que l'utilitzen durant anys. Alguns experts van estimar que el 70% de tots els llocs a internet estaven en risc de ser piratejats.
No obstant això, de la mateixa manera que la IA s'utilitzarà per ajudar a identificar vulnerabilitats de seguretat a un ritme sense precedents, els líders tecnològics temen que també sigui utilitzada per actors maliciosos per explotar aquestes fallades a un ritme sense precedents.
Els intents d'explotar la vulnerabilitat de PHP ja han començat. Després de l'anunci de les vulnerabilitats, llocs web governamentals i privats als EUA i el Regne Unit van baixar temporalment els seus llocs per corregir les fallades. L'Agència de Seguretat Nacional dels EUA (NSA) va emetre una alerta recomanant que qualsevol lloc que funcioni amb PHP implementi els pegats immediatament. Els ciberactors maliciosos poden intentar explotar encara més aquestes fallades per accedir a servidors sense autorització, va dir la NSA.
"Tal vector d'accés podria ajudar els atacants a robar dades sensibles, interrompre serveis o moure's més profundament en una xarxa", deia l'advertència.
En una publicació a X, Prince va dir que CloudFlare, un proveïdor de seguretat, havia vist evidència de milers de persones intentant explotar les fallades de PHP en les 10 hores prèvies a l'anunci.
"Això va saltar a desenes de milers en els 45 minuts posteriors a l'anunci, centenars de milers en 2 hores, i milions ara", va escriure.
En una publicació de blog, els investigadors de la plataforma de seguretat d'IA Wiz van dir que aquesta era "una de les vulnerabilitats més severes descobertes en PHP, i possiblement en la història del programari".
"Les fallades subjacents havien estat presents durant dècades, però demostrar la seva explotabilitat requeria una cadena de passos excepcionalment complexa, al límit del que els investigadors humans podien aconseguir pràcticament", van escriure.
Font: https://www.theguardian.com/technology/2026/oct/23/cybersecurity-ai-hacking-php-vulnerability
‘Black October’: cybersecurity experts sound the alarm over new era of AI-enabled hacking
Los líderes en ciberseguridad han encendido las alarmas tras el descubrimiento de una importante vulnerabilidad esta semana. Predicen que las herramientas de inteligencia artificial expondrán debilidades fundamentales en la infraestructura global de internet en los próximos meses.
«Ya no creo que podamos parchear todos los errores», dijo Sam Altman el jueves por la noche, uniéndose al coro de ejecutivos. En medio de lo que se llama «Octubre Negro», los investigadores utilizaron IA para ayudar a identificar fallos críticos en un lenguaje de programación utilizado en millones de sitios web, que podrían haber estado sin parchear durante años. Los ejecutivos tecnológicos advierten sobre las formas en que la IA se utilizará tanto para identificar como para explotar vulnerabilidades de seguridad a una escala y ritmo sin precedentes.
Los próximos meses verán un «tsunami de vulnerabilidades», según Jason Clinton, subdirector de seguridad de la información de Anthropic. «No habrá tiempo suficiente para parchear la infraestructura crítica», dijo Clinton en una publicación en X el jueves por la noche. Marc Benioff, CEO de Salesforce, coincidió y lo calificó como un «código rojo».
La IA es singularmente capaz de encontrar e identificar fallos de seguridad de una manera y a un ritmo que se sentirá catastrófico porque la comunidad de seguridad no podrá moverse lo suficientemente rápido para abordarlos, dijo Matthew Prince, CEO de Cloudflare. «Va a parecer que el cielo se está cayendo. Va a parecer que no hay nada que podamos hacer.»
Los expertos en ciberseguridad han estado advirtiendo sobre una «vulnpocalipsis», o la capacidad de la IA para identificar más fácilmente errores de seguridad durante meses, pero no fue hasta «Octubre Negro» que los investigadores pudieron usar IA para encontrar un fallo tan fundamental y crítico como el anunciado el 21 de octubre.
Se encontraron fallos masivos en un lenguaje de programación llamado PHP, que puede haber dejado vulnerables a los millones de sitios web que lo utilizan durante años. Algunos expertos estimaron que el 70% de todos los sitios en internet estaban en riesgo de ser hackeados.
Sin embargo, de la misma manera que la IA se utilizará para ayudar a identificar vulnerabilidades de seguridad a un ritmo sin precedentes, los líderes tecnológicos temen que también sea utilizada por actores maliciosos para explotar esos fallos a un ritmo sin precedentes.
Los intentos de explotar la vulnerabilidad de PHP ya han comenzado. Tras el anuncio de las vulnerabilidades, sitios web gubernamentales y privados en los EE. UU. y el Reino Unido bajaron temporalmente sus sitios para parchear los fallos. La Agencia de Seguridad Nacional de EE. UU. (NSA) emitió una alerta recomendando que cualquier sitio que funcione con PHP implemente los parches de inmediato. Los ciberactores maliciosos pueden intentar explotar aún más estos fallos para acceder a servidores sin autorización, dijo la NSA.
«Tal vector de acceso podría ayudar a los atacantes a robar datos sensibles, interrumpir servicios o moverse más profundamente en una red», decía la advertencia.
En una publicación en X, Prince dijo que CloudFlare, un proveedor de seguridad, había visto evidencia de miles de personas intentando explotar los fallos de PHP en las 10 horas previas al anuncio.
«Eso saltó a decenas de miles en los 45 minutos posteriores al anuncio, cientos de miles en 2 horas, y millones ahora», escribió.
En una publicación de blog, los investigadores de la plataforma de seguridad de IA Wiz dijeron que esta era «una de las vulnerabilidades más severas descubiertas en PHP, y posiblemente en la historia del software».
«Los fallos subyacentes habían estado presentes durante décadas, pero demostrar su explotabilidad requería una cadena de pasos excepcionalmente compleja, al límite de lo que los investigadores humanos podían lograr prácticamente», escribieron.
Fuente: https://www.theguardian.com/technology/2026/oct/23/cybersecurity-ai-hacking-php-vulnerability
'Black October': cybersecurity experts sound the alarm over new era of AI-enabled hacking
Cybersecurity leaders have raised the alarm following the discovery of a major vulnerability this week. They predict that artificial intelligence tools will expose fundamental weaknesses in the global internet infrastructure in the coming months.
"I no longer believe we can patch all the bugs," said Sam Altman on Thursday night, joining the chorus of executives. Amid what is being called "Black October," researchers used AI to help identify critical flaws in a programming language used on millions of websites, which could have been unpatched for years. Tech executives warn about the ways AI will be used both to identify and exploit security vulnerabilities at an unprecedented scale and pace.
The coming months will see a "tsunami of vulnerabilities," according to Jason Clinton, deputy chief information security officer at Anthropic. "There won't be enough time to patch critical infrastructure," Clinton said in a post on X on Thursday night. Marc Benioff, CEO of Salesforce, agreed and called it a "code red."
AI is uniquely capable of finding and identifying security flaws in a way and at a pace that will feel catastrophic because the security community won't be able to move fast enough to address them, said Matthew Prince, CEO of Cloudflare. "It's going to feel like the sky is falling. It's going to feel like there's nothing we can do."
Cybersecurity experts have been warning about a "vulnpocalypse," or AI's ability to more easily identify security bugs for months, but it wasn't until "Black October" that researchers were able to use AI to find a flaw as fundamental and critical as the one announced on October 21.
Massive flaws were found in a programming language called PHP, which may have left the millions of websites using it vulnerable for years. Some experts estimated that 70% of all sites on the internet were at risk of being hacked.
However, just as AI will be used to help identify security vulnerabilities at an unprecedented pace, tech leaders fear it will also be used by malicious actors to exploit those flaws at an unprecedented pace.
Attempts to exploit the PHP vulnerability have already begun. Following the announcement of the vulnerabilities, government and private websites in the US and UK temporarily took down their sites to patch the flaws. The US National Security Agency (NSA) issued an alert recommending that any site running PHP implement the patches immediately. Malicious cyber actors may attempt to further exploit these flaws to gain unauthorized access to servers, the NSA said.
"Such an access vector could help attackers steal sensitive data, disrupt services, or move deeper into a network," the warning stated.
In a post on X, Prince said that CloudFlare, a security provider, had seen evidence of thousands of people attempting to exploit the PHP flaws in the 10 hours prior to the announcement.
"That jumped to tens of thousands in the 45 minutes following the announcement, hundreds of thousands in 2 hours, and millions now," he wrote.
In a blog post, researchers from the AI security platform Wiz said this was "one of the most severe vulnerabilities discovered in PHP, and possibly in the history of software."
"The underlying flaws had been present for decades, but demonstrating their exploitability required an exceptionally complex chain of steps, at the edge of what human researchers could practically achieve," they wrote.
Source: https://www.theguardian.com/technology/2026/oct/23/cybersecurity-ai-hacking-php-vulnerability
¿Te ha interesado esta noticia?
Recibe cada mañana el resumen de IA y sociedad directo en tu email.
Suscríbete gratis →